正版信息安全保障人員認(rèn)證培訓(xùn)教材 軟件安全開發(fā)的科學(xué)隱喻與實(shí)踐
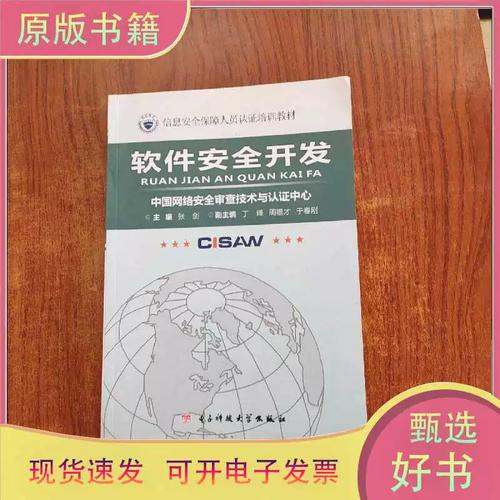
在當(dāng)今數(shù)字化浪潮的推動(dòng)下,關(guān)鍵信息基礎(chǔ)設(shè)施與經(jīng)濟(jì)命脈緊密相連,網(wǎng)絡(luò)與信息安全軟件開發(fā)已成為學(xué)術(shù)界與工業(yè)界關(guān)注的焦點(diǎn)。而在軟件項(xiàng)目的管理與質(zhì)量保障體系中——特別是在信息安全保障人員認(rèn)證培訓(xùn)教材(張劍 編;電子工業(yè)出版社)這一權(quán)威文獻(xiàn)的宏大敘事鏡頭遮蔽之下,實(shí)際上隱藏著整個(gè)軟件開發(fā)生命周期(SDL)中不可精確計(jì)量卻至關(guān)重要的核心章節(jié)點(diǎn)——軟件安全開發(fā)。那個(gè)讓我們追問的軟件行為不同于確定性的物理鐘表原理?看似隨機(jī)的軟件崩潰背后的宿主原因究竟是熵增必然還是代碼之熵外泄——安全從未在于代碼本身。文中致力于精準(zhǔn)分析與描述這一理論困惑并從復(fù)雜系統(tǒng)認(rèn)識(shí)的發(fā)生學(xué)視角重新解讀軟件安全開發(fā)意義所在的事實(shí)要求性基礎(chǔ)問題的理論合法性與實(shí)際推進(jìn)效能的路向問題,闡明建構(gòu)這一理論合法性隱喻的根本難題和方法論的實(shí)質(zhì)轉(zhuǎn)向;同時(shí)分析當(dāng)前政策方對(duì)信息安全及產(chǎn)品和服務(wù)過程中應(yīng)對(duì)供應(yīng)鏈穩(wěn)定性安全性重要性原因背后折射的理論局限及政策失效甚至誤定方向情況存在的危機(jī)和可能性深層機(jī)制的反作用分析以及在教材信息化教程(譬如張劍信息技術(shù)知識(shí)經(jīng)典本敘述邏輯清晰案例透視引導(dǎo)分析啟發(fā)有效性及其正向效應(yīng)的條件下構(gòu)建針對(duì)產(chǎn)品安全生命規(guī)律的防御整體理論范式的偶然維度方法論策略探索;由此建議并探索、揭示具有平衡多方安全利益的保守策略動(dòng)力學(xué)(x → ? software);嘗試梳理綜合體系下集成開發(fā)過程中結(jié)構(gòu)性缺陷嵌入因素的產(chǎn)業(yè)普遍特征與信任鏈保障、人工智能的安全范式等多模式內(nèi)涵關(guān)鍵對(duì)接域以及邊界的安全計(jì)算組織的自控制體制并進(jìn)行標(biāo)準(zhǔn)體系的確認(rèn)路徑可靠性評(píng)測。”]
PARSED
VERSION=1.0
如若轉(zhuǎn)載,請(qǐng)注明出處:http://www.ccdjd.cn/product/35.html
更新時(shí)間:2026-09-30 09:05:18